دسته بندی نشده
امنیت شبکه در مقابل حملات سایبری؛ مقایسه روشها و راهکارها
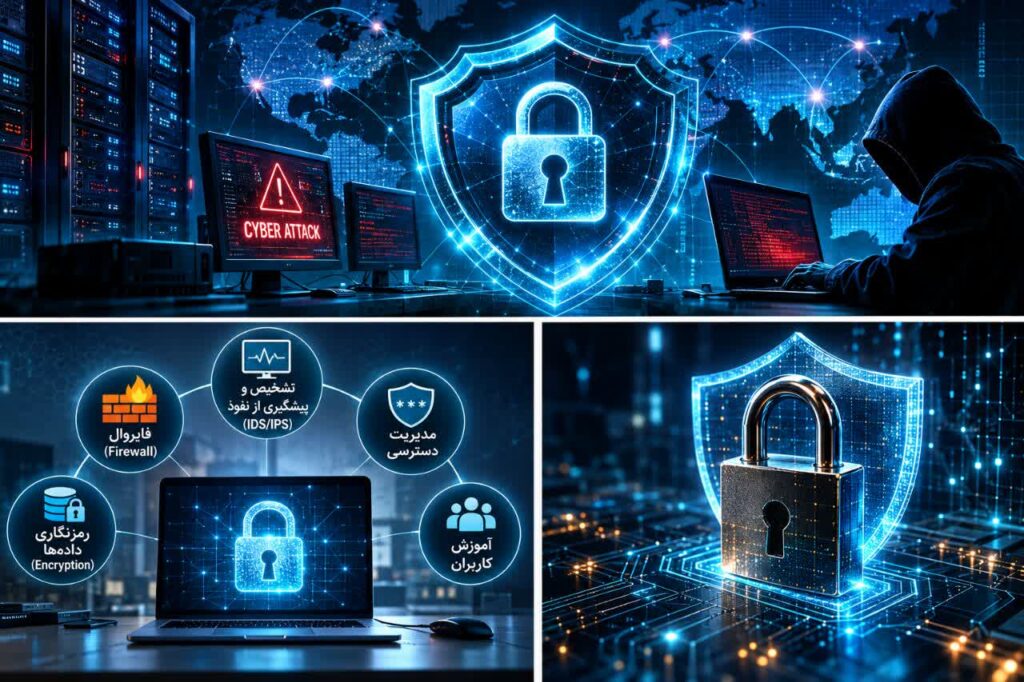
در دنیای امروز که ارتباطات دیجیتال و تکنولوژی به سرعت در حال پیشرفت است، امنیت شبکه به یکی از دغدغههای اساسی سازمانها و افراد تبدیل شده است. حفظ امنیت شبکه در برابر حملات سایبری نه تنها از داراییهای دیجیتال محافظت میکند، بلکه از اختلالات بزرگ در فعالیتهای روزمره جلوگیری مینماید. اگر شما هم نگران خطرات ناشی از نفوذ هکرها و تهدیدات سایبری هستید، در این مقاله به بررسی جامع امنیت شبکه، انواع حملات و راهکارهای مقابله خواهیم پرداخت تا بتوانید با دانش کامل، محیط امنتری ایجاد کنید.
امنیت شبکه شامل مجموعهای از تدابیر، ابزارها و شیوهها است که با هدف حفاظت از اطلاعات و زیرساختهای شبکهای در برابر دسترسی غیرمجاز، آسیب و نفوذ انجام میشود. اهمیت امنیت شبکه در عصر دیجیتال بیش از هر زمان دیگری احساس میشود، زیرا حملات سایبری با روشها و پیچیدگیهای گسترده هر روز در حال افزایش است و میتواند خسارات مالی، اطلاعاتی و اعتباری جبرانناپذیری به یک سازمان وارد سازد. کاربردهای امنیت شبکه تنها به کنترل دسترسی به دادهها محدود نمیشود بلکه عامل اصلی پایداری سیستمها، کیفیت خدمات و اعتماد کاربران به فناوریهای ارتباطی محسوب میشود. در ادامه به بررسی دقیقتر موضوعات مرتبط با امنیت شبکه، انواع تهدیدات، راهکارهای عملی و نقد و بررسی تکنولوژیهای موجود میپردازیم تا شما را در مسیر ایجاد یک شبکه امن و مقاوم یاری کنیم
امنیت شبکه چیست و اهمیت آن در برابر حملات سایبری
امنیت شبکه به مجموعهای از سیاستها، فرآیندها و تکنولوژیها اطلاق میشود که برای محافظت از اطلاعات و منابع شبکهای در برابر نفوذ، دستکاری و سوءاستفاده بکار گرفته میشود. این موضوع شامل محافظت از دادههای انتقالی، ایمنسازی زیرساختها و تضمین دسترسی مجاز به سرویسها میگردد.
اهمیت امنیت شبکه در مقابله با حملات سایبری بسیار زیاد است؛ زیرا تهدیدات این حوزه از نفوذهای ساده گرفته تا حملات پیچیدهای مانند تهدیدات هدفمند یا حملات روز صفر را در بر میگیرد. عدم وجود تدابیر امنیتی مناسب میتواند منجر به افشای دادههای حساس، از دست دادن کنترل سیستمها و حتی توقف کامل عملکرد سازمان شود.
از آنجا که امروزه بسیاری از سازمانها و کاربران به فضای ابری، شبکههای بیسیم و فناوریهای نوین متکی هستند، امنیت شبکه نقش کلیدی در حفظ حریم خصوصی، اعتبار دادهها و حفظ ثبات عملکرد سیستمها دارد. همچنین رعایت استانداردها و مقررات امنیتی از منظر حقوقی و فنی امری حیاتی است که باید به دقت رعایت شود.
انواع حملات سایبری رایج و نحوه تشخیص آنها
حملات سایبری به شکلهای متنوع و روزافزون انجام میشوند که شناخت آنها اولین گام در مقابله موثر است. تعدادی از رایجترین حملات عبارتند از:
• حملات فیشینگ: استفاده از ایمیلها یا پیامهای جعلی برای سرقت اطلاعات حساب کاربری و رمز عبور.
• حملات DDoS: ارسال حجم عظیمی از درخواستها به یک سرویس جهت از کار انداختن آن.
• نفوذهای باجافزاری: قفل نمودن سیستم یا فایلها و درخواست باج برای بازیابی دسترسی.
• کشف آسیبپذیریها: بهرهبرداری از ضعفهای نرمافزاری یا سختافزاری برای دسترسی غیرمجاز.
• حملات مرد میانی (MITM): شنود و تغییر اطلاعات رد و بدل شده بین دو طرف بدون اطلاع آنها.
برای تشخیص این حملات استفاده از نرمافزارهای مانیتورینگ، تحلیل لاگها، و دستگاههای تشخیص نفوذ توصیه میشود. علائمی مانند کاهش ناگهانی سرعت شبکه، دفعات زیاد ورود ناموفق، تغییرات غیرمعمول در ترافیک شبکه و پیامهای هشدار سیستم میتواند نشانه بروز حمله باشد. همچنین آموزش پرسنل جهت شناسایی ایمیلها و پیامهای مشکوک از اهمیت زیادی برخوردار است.
روشهای مؤثر برای افزایش محافظت در شبکههای کامپیوتری
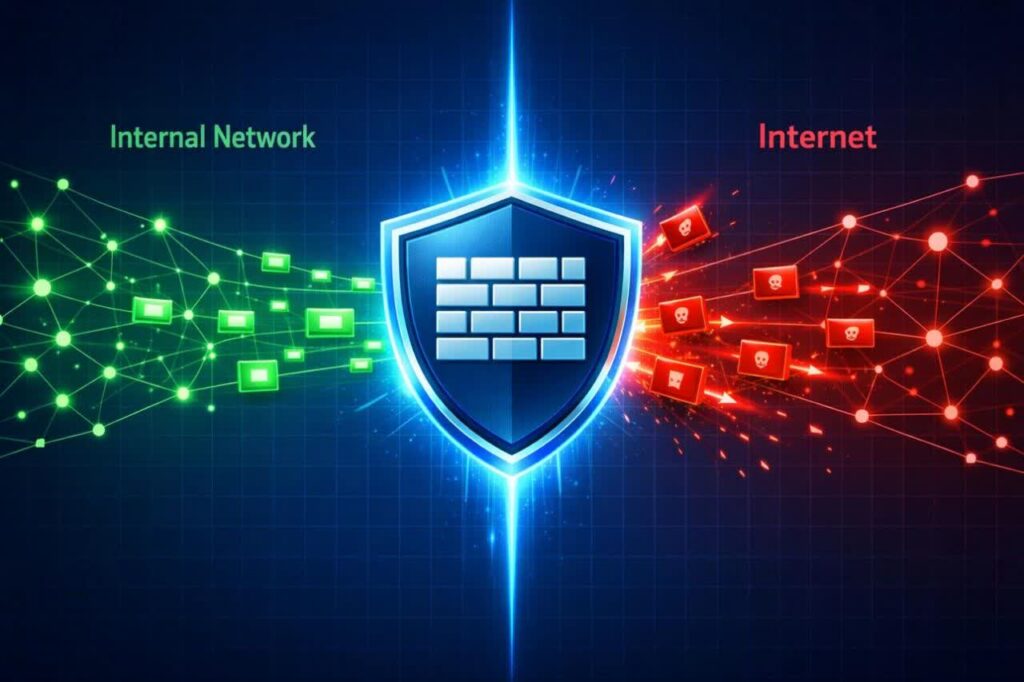
استفاده از فایروال و سیستمهای تشخیص نفوذ
فایروالها نخستین خط دفاعی در امنیت شبکه محسوب میشوند و با کنترل ترافیک ورودی و خروجی، مانع از دسترسی غیرمجاز به شبکه میگردند. آنها میتوانند قوانین پیچیدهای برای مجاز یا غیرمجاز بودن بستههای داده ایجاد کنند و حملات ابتدایی را بلاک کنند.
سیستمهای تشخیص نفوذ (IDS) و سیستمهای پیشگیری از نفوذ (IPS) نقش نظارتی و مداخلهگر را دارند و با تحلیل روشهای حمله، رفتارهای مشکوک را شناسایی و در برخی موارد به صورت خودکار برای جلوگیری اقدام میکنند. ترکیب این فناوریها ضمن کاهش ریسک نفوذ، امکان واکنش سریع به تهدیدات را فراهم میآورد.
بهرهگیری از رمزنگاری دادهها
رمزنگاری یکی از روشهای کلیدی برای محافظت از حریم خصوصی و اطمینان از محرمانگی اطلاعات است. با استفاده از الگوریتمهای رمزنگاری، دادهها هم در حالت ذخیره و هم در حالت انتقال به صورت غیرقابل خواندن برای افراد غیرمجاز نگهداری میشوند. متدهای رمزنگاری پیشرفته مانند AES و RSA به طور گسترده در شبکهها به کار گرفته میشوند. علاوه بر آن، استفاده از پروتکلهای امن مانند TLS و VPN موجب ایجاد ارتباطات رمزگذاری شده و جلوگیری از شنود اطلاعات قابل انتقال میگردد.
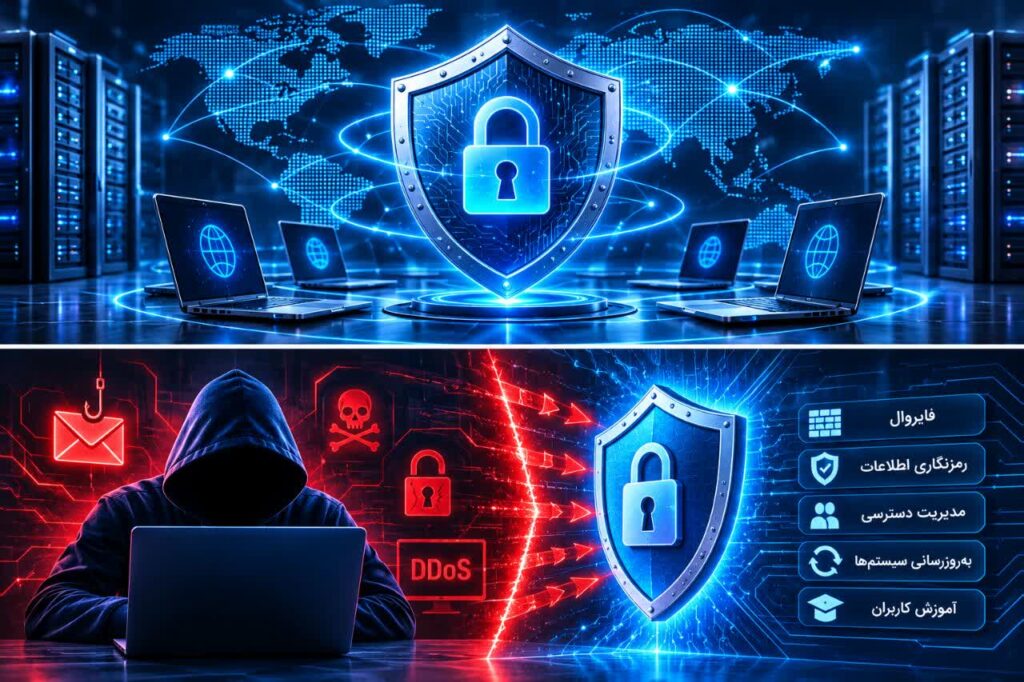
پیادهسازی مدیریت دسترسی محدود
محدود کردن دسترسی کاربران و سیستمها به منابع شبکه یکی از اصول پایه امنیت شبکه است. پیادهسازی سیاستهای کنترل دسترسی بر مبنای کمترین امتیاز (Least Privilege) به جلوگیری از نفوذهای داخلی و آسیبهای ناشی از دسترسیهای غیرضروری کمک میکند.
از ابزارهای مدیریت دسترسی میتوان به احراز هویت چندعاملی، تعریف نقشها و سطوح دسترسی، و پایش فعالیتهای کاربری اشاره کرد. این روشها باعث میشوند تنها افراد مجاز به بخشهای مورد نیاز شبکه دسترسی داشته و هرگونه انحراف به سرعت تشخیص داده شود.
آموزش کاربران و فرهنگسازی امنیتی
یکی از مهمترین ارکان امنیت شبکهها، آموزش و آگاهی کاربران است. بیشتر نفوذها به واسطه خطای انسانی یا ناآگاهی کاربران اتفاق میافتد، بنابراین ارتقای دانش امنیتی و شناخت تهدیدات میتواند فاصله بین تهدید و نفوذ واقعی را افزایش دهد.
برگزاری دورههای آموزشی منظم درباره روشهای شناسایی ایمیلها و لینکهای مشکوک، چگونگی انتخاب کلمات عبور قوی، و اهمیت بهروزرسانی سیستمها باعث ایجاد یک فرهنگ امنیتی در سازمان میشود. این رویکرد ضمن کاهش ریسکها، زمینهساز امنیت پایدار میگردد.
انواع حملات سایبری رایج و نحوه تشخیص آنها
در حوزه امنیت شبکه چندین راهکار وجود دارد که هر کدام دارای نقاط قوت و محدودیتهای خاص خود هستند. بررسی مزایا و معایب آنها میتواند به انتخاب صحیح کمک کند:
• فایروالها: مزیت اصلی آنها در کنترل ترافیک و جلوگیری از نفوذهای ابتدایی است. اما ممکن است در مقابل حملات پیچیده و جدید کم آورد.
• سیستمهای تشخیص نفوذ: توانایی شناسایی حملات ناشناخته و رفتارهای غیرمعمول، اما نیازمند منابع پردازشی بالاست و گاه هشدارهای کاذب صادر میکند.
• رمزنگاری: تضمین محرمانگی اطلاعات ولی ممکن است پردازش دادهها را کند کرده و در صورت از دست رفتن کلید، دسترسی به دادهها غیرممکن شود.
• مدیریت دسترسی: کاهش سطح ریسک از طریق محدودسازی دسترسی اما پیادهسازی نادرست میتواند باعث اختلال در عملکرد کاربران شود.
• آموزش کاربران: افزایش آگاهی و کاهش خطاهای انسانی، اما نتایج این روش به مرور زمان ظاهر شده و نیازمند تعهد سازمان است.
در نهایت، یک راهکار امنیتی جامع باید از ترکیب تکنولوژیهای مختلف بهره بگیرد تا بتواند به طور مؤثری مقابله با خطرات شبکه را تضمین کند.
انواع حملات سایبری رایج و نحوه تشخیص آنها
امنیت شبکه چرا اینقدر حیاتی است؟
زیرا شبکهها مجموعهای از اطلاعات حساس و منابع حیاتی را در خود نگه میدارند و در صورت نفوذ میتوانند خسارات مالی، اطلاعاتی و حتی جانی ایجاد کنند.
چگونه میتوانم اطمینان حاصل کنم شبکهام ایمن است؟
با پیادهسازی سیاستهای امنیتی، استفاده از فایروال و نرمافزارهای تشخیص نفوذ، رمزنگاری دادهها، مدیریت دقیق دسترسی کاربران و آموزش مداوم آنان میتوان سطح امنیت را افزایش داد.
حملات سایبری بیشتر به چه صورت رخ میدهند؟
حملات به روشهای فیشینگ، باجافزاری، DDoS و نفوذ از طریق آسیبپذیریهای نرمافزاری انجام میشوند که با ابزارهای تخصصی میتوان آنها را شناسایی و دفع کرد.
آیا فقط سازمانهای بزرگ باید نگران امنیت شبکه باشند؟
خیر، هر شبکهای حتی شخصی میتواند هدف حملات قرار گیرد و اهمیت دارد که تمامی افراد و سازمانها اقدامات لازم را برای محافظت از اطلاعات خود انجام دهند.
چه نقشی آموزش کاربران در امنیت شبکه دارد؟
کاربران آگاه کمتر در دام حملات مهندسی اجتماعی میافتند و با رفتارهای امنیت محور، به طور چشمگیری به کاهش ریسک نفوذ کمک میکنند.
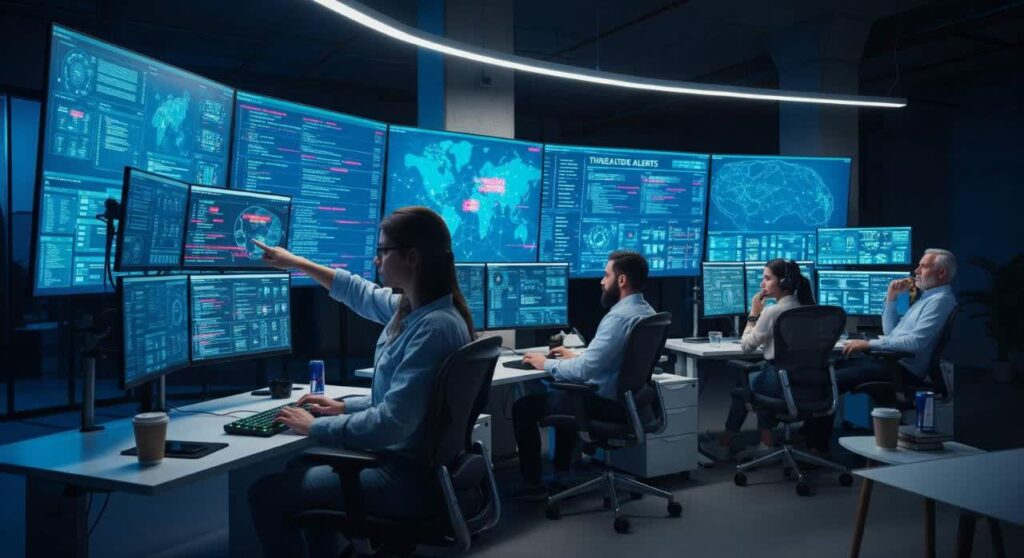
در پایان، امنیت شبکه به عنوان سدی در برابر حملات سایبری باید به شکلی علمی، منسجم و مستمر مورد توجه قرار گیرد. استفاده ترکیبی از روشهای تکنولوژیک، مدیریت دسترسی و ارتقای فرهنگ امنیتی کلید ایجاد محیطی امن و پایدار است. با پیشرفت فناوری و پیچیده شدن تهدیدات، بهرهگیری از دانش روز و بهروزرسانی مداوم سیستمهای امنیتی تنها مسیر حفظ امنیت شبکه در برابر خطرات سایبری محسوب میشود.


